Domain bandscheiben-praxis-beratung.de kaufen?
Wir ziehen mit dem Projekt
bandscheiben-praxis-beratung.de um.
Sind Sie am Kauf der Domain
bandscheiben-praxis-beratung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bandscheiben-praxis-beratung.de kaufen?
Wie viele Bandscheiben hat die Wirbelsäule?
Die Wirbelsäule besteht aus insgesamt 23 Bandscheiben, die zwischen den einzelnen Wirbelkörpern liegen. Jeder Wirbelkörper ist durch eine Bandscheibe von seinem Nachbarn getrennt. Diese Bandscheiben dienen als Stoßdämpfer und ermöglichen es der Wirbelsäule, flexibel zu bleiben. Mit zunehmendem Alter können die Bandscheiben jedoch an Elastizität verlieren und sich abnutzen, was zu verschiedenen Rückenbeschwerden führen kann. Es ist daher wichtig, die Wirbelsäule durch regelmäßige Bewegung und eine gesunde Lebensweise zu unterstützen, um die Bandscheiben gesund zu halten. **
Wie beeinflussen Bandscheiben die Beweglichkeit der Wirbelsäule? Welche Maßnahmen können helfen, die Gesundheit der Bandscheiben zu erhalten?
Bandscheiben dienen als Stoßdämpfer zwischen den Wirbeln und ermöglichen die Beweglichkeit der Wirbelsäule. Eine gesunde Ernährung, ausreichend Bewegung und das Vermeiden von einseitiger Belastung können helfen, die Gesundheit der Bandscheiben zu erhalten. Regelmäßige Rückenübungen und das Vermeiden von Übergewicht sind ebenfalls wichtige Maßnahmen zur Vorbeugung von Bandscheibenproblemen. **

Ähnliche Suchbegriffe für Web-Feeds
Top-Angebote
Produkte zum Begriff Web-Feeds:
-
Psychedelika: Praxis, Therapie, Wissenschaft, Fachbücher von Rick StrassmanDieses Werk des US-Forschers und Bestsellerautors Rick Strassman, bekannt für seine klinischen Studien zu DMT bei Menschen, enthält Informationen über beliebte psychedelische und entaktogene Drogen wie Psilocybin, Ketamin, MDMA, DMT und LSD, einschliesslich praktischer Tipps zum Mikrodosieren und für sicheres psychedelisches Reisen. Vollgepackt mit Informationen über Psilocybin, LSD, DMT/Ayahuasca, Mescalin/Peyote, Ketamin, MDMA, Ibogaine, 5-Methoxy-DMT ("der Kröte") und Salvia divinorum/Salvinorin A ist dieser Band das ultimative Nachschlagewerk, um die Wissenschaft und Geschichte der Psychedelika zu verstehen. Rick Strassman erklärt ihr Potenzial zur Behandlung von Depressionen, PTSD, Substanzmissbrauch und anderen Störungen sowie zur Förderung von Wohlbefinden, Kreativität und Meditation. Der Autor teilt seine Erfahrungen und Ansichten weder als Befürworter noch als Gegner von Psychedelika, sondern um den Lesern zu helfen, die Wirkungen dieser bemerkenswerten Drogen zu verstehen.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Schmerzen nach Bandscheiben OP?
Nach einer Bandscheiben-OP können verschiedene Arten von Schmerzen auftreten, abhängig von der Art des Eingriffs und individuellen Faktoren. Zu den häufigsten Schmerzen nach der Operation gehören Wundschmerzen an der Operationsstelle, die durch die Heilung des Gewebes verursacht werden. Auch können Schmerzen durch die Manipulation der Nerven während des Eingriffs auftreten, was zu vorübergehenden Beschwerden führen kann. Zudem können postoperative Schmerzen durch Muskelverspannungen oder eine falsche Körperhaltung entstehen. Es ist wichtig, diese Schmerzen mit dem behandelnden Arzt zu besprechen, um geeignete Maßnahmen zur Schmerzlinderung zu ergreifen. **
-
Wie kann man die Effektivität einer Web-Beratung verbessern? Welche Schritte sind notwendig, um eine erfolgreiche Web-Beratung aufzubauen?
1. Durch die Verwendung von klaren Kommunikationskanälen und einer benutzerfreundlichen Plattform kann die Effektivität einer Web-Beratung verbessert werden. 2. Es ist wichtig, relevante und aktuelle Informationen bereitzustellen und auf die individuellen Bedürfnisse der Kunden einzugehen. 3. Regelmäßige Schulungen für Berater und die Implementierung von Feedbackmechanismen können dazu beitragen, eine erfolgreiche Web-Beratung aufzubauen. **
-
Wie kann man eine erfolgreiche Web-Beratung für Unternehmen gestalten? Was sind die aktuellen Trends und Best Practices in der Web-Beratung?
Eine erfolgreiche Web-Beratung für Unternehmen kann durch eine benutzerfreundliche Website, klare Kommunikation und maßgeschneiderte Lösungen erreicht werden. Aktuelle Trends in der Web-Beratung sind personalisierte Inhalte, Chatbots für den Kundenservice und datengetriebene Entscheidungen. Best Practices umfassen regelmäßige Aktualisierungen der Website, klare Call-to-Actions und die Integration von Social-Media-Plattformen. **
-
Wie können Unternehmen von einer professionellen Web-Beratung profitieren? Welche Vorteile bietet eine maßgeschneiderte Web-Beratung für Start-ups und etablierte Unternehmen?
Eine professionelle Web-Beratung kann Unternehmen dabei helfen, ihre Online-Präsenz zu optimieren, ihre Zielgruppe besser zu erreichen und ihre Umsätze zu steigern. Durch eine maßgeschneiderte Beratung können Start-ups ihre Online-Strategie von Anfang an richtig aufbauen und etablierte Unternehmen ihre bestehende Präsenz weiterentwickeln, um wettbewerbsfähig zu bleiben. Zudem können Unternehmen von neuen Trends und Technologien profitieren, um sich von der Konkurrenz abzuheben und langfristig erfolgreich zu sein. **


Hat man nach einer Bandscheiben OP Schmerzen?
Hat man nach einer Bandscheiben OP Schmerzen? Dies hängt von verschiedenen Faktoren ab, wie zum Beispiel dem individuellen Schmerzempfinden, dem Heilungsprozess und der Art der Operation. In den ersten Tagen nach der Operation können Schmerzen auftreten, die jedoch in der Regel mit Schmerzmitteln gut kontrolliert werden können. Es ist wichtig, sich an die Anweisungen des Arztes zu halten und die Rehabilitation ernst zu nehmen, um Schmerzen zu minimieren und eine erfolgreiche Genesung zu gewährleisten. Es ist auch möglich, dass einige Patienten auch nach der Operation weiterhin Schmerzen haben können, die jedoch im Laufe der Zeit abklingen sollten. **
Wie lange dauern Schmerzen nach Bandscheiben OP HWS?
Die Dauer der Schmerzen nach einer Bandscheiben-OP in der Halswirbelsäule (HWS) kann von Person zu Person variieren. In der Regel können Schmerzen nach der Operation für einige Wochen bis Monate anhalten, da der Körper Zeit braucht, um zu heilen. Es ist wichtig, die Anweisungen des Arztes zu befolgen und die empfohlene Rehabilitationstherapie durchzuführen, um die Genesung zu unterstützen. Bei anhaltenden oder zunehmenden Schmerzen sollte unbedingt ein Arzt konsultiert werden, um mögliche Komplikationen auszuschließen. Letztendlich kann die Dauer der Schmerzen nach einer Bandscheiben-OP in der HWS von verschiedenen Faktoren abhängen, einschließlich des individuellen Heilungsprozesses und der Art der Operation. **
Top-Angebote
Produkte zum Begriff Web-Feeds:
-
Schwangerschaftskonflikte - Beratung in der Praxis, Fachbücher von Martin KoschorkeDas erste Praxishandbuch für die Schwangerschaftskonfliktberatung schliesst eine Lücke: Es geht umfassend und konkret auf die besonderen Erfordernisse dieser Beratungsform ein: Was sind wünschenswerte Ziele? Welche Dynamiken erwarten die Berater? Wie sind die Rahmenbedingungen und gesetzlichen Vorgaben definiert? Es enthält Informationen zur Rechtslage und Rechtspraxis in Deutschland, Österreich und der Schweiz. Ein Must-have für alle Institutionen, die Schwangerschaftskonfliktberatung durchführen und in diesem Bereich weiterbilden. Schwangerschaftskonfliktberatung unterscheidet sich essentiell von allen anderen Formen der psychologischen Beratung. In keiner anderen Situation sind der Konflikt zwischen Leben und Tod und häufig auch die Bedrohung der Existenzgrundlage und der Partnerschaft im Beratungsraum so präsent – verbunden mit Zeitdruck und Zwang zur raschen Entscheidungsfindung. Berater benötigen daher eine spezielle Vorbereitung für eine gute Begleitung. Mit diesem Buch liegt der erste Praxisleitfaden vor, der auf der genauen Kenntnis des psychischen Ausnahmezustandes der Klientinnen und der gesetzlichen Erfordernisse sowie der vorgegebenen Rahmenbedingungen fusst. In der Bandbreite der Beispiele wird die Vielfalt der Themen und Probleme deutlich, auf die Berater gefasst sein müssen. Im Zentrum steht die Stärkung der Betroffenen, die eine folgenreiche persönliche Entscheidung zu treffen haben – wie immer sie auch ausgeht. Dieses Buch richtet sich an Familienberater, Psychotherapeuten und Ärzte in Beratungseinrichtungen, Sozialarbeiter und Sozialpädagogen.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
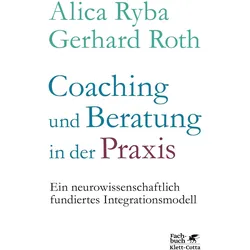
Coaching und Beratung in der Praxis, Fachbücher von Gerhard RothDieses Buch versteht sich als praxisorientierte Fortsetzung des erfolgreichen Grundlagenwerks "Coaching, Beratung und Gehirn". Die dort dargelegten theoretischen Grundlagen werden hier für die praktische Arbeit umsetzbar gemacht. Dadurch entsteht ein erstes integratives Coachingmodell, welches neurobiologische Grundlagenkenntnisse mit hohem Praxisbezug verbindet. Unter anderem erläutert das Buch folgende Punkte anschaulich: Diagnostik in der Beratung, Beziehungsgestaltung mit dem Klienten, Coachingansätze und ihre Wirkungsweisen, Wirksamkeit und Wirkfaktoren von Coaching, integratives Beratungsmodell sowie zahlreiche Tools, Übungen und Fallbeispiele.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Psychedelika: Praxis, Therapie, Wissenschaft, Fachbücher von Rick StrassmanDieses Werk des US-Forschers und Bestsellerautors Rick Strassman, bekannt für seine klinischen Studien zu DMT bei Menschen, enthält Informationen über beliebte psychedelische und entaktogene Drogen wie Psilocybin, Ketamin, MDMA, DMT und LSD, einschliesslich praktischer Tipps zum Mikrodosieren und für sicheres psychedelisches Reisen. Vollgepackt mit Informationen über Psilocybin, LSD, DMT/Ayahuasca, Mescalin/Peyote, Ketamin, MDMA, Ibogaine, 5-Methoxy-DMT ("der Kröte") und Salvia divinorum/Salvinorin A ist dieser Band das ultimative Nachschlagewerk, um die Wissenschaft und Geschichte der Psychedelika zu verstehen. Rick Strassman erklärt ihr Potenzial zur Behandlung von Depressionen, PTSD, Substanzmissbrauch und anderen Störungen sowie zur Förderung von Wohlbefinden, Kreativität und Meditation. Der Autor teilt seine Erfahrungen und Ansichten weder als Befürworter noch als Gegner von Psychedelika, sondern um den Lesern zu helfen, die Wirkungen dieser bemerkenswerten Drogen zu verstehen.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Bandscheiben hat die Wirbelsäule?
Die Wirbelsäule besteht aus insgesamt 23 Bandscheiben, die zwischen den einzelnen Wirbelkörpern liegen. Jeder Wirbelkörper ist durch eine Bandscheibe von seinem Nachbarn getrennt. Diese Bandscheiben dienen als Stoßdämpfer und ermöglichen es der Wirbelsäule, flexibel zu bleiben. Mit zunehmendem Alter können die Bandscheiben jedoch an Elastizität verlieren und sich abnutzen, was zu verschiedenen Rückenbeschwerden führen kann. Es ist daher wichtig, die Wirbelsäule durch regelmäßige Bewegung und eine gesunde Lebensweise zu unterstützen, um die Bandscheiben gesund zu halten. **
-
Wie beeinflussen Bandscheiben die Beweglichkeit der Wirbelsäule? Welche Maßnahmen können helfen, die Gesundheit der Bandscheiben zu erhalten?
Bandscheiben dienen als Stoßdämpfer zwischen den Wirbeln und ermöglichen die Beweglichkeit der Wirbelsäule. Eine gesunde Ernährung, ausreichend Bewegung und das Vermeiden von einseitiger Belastung können helfen, die Gesundheit der Bandscheiben zu erhalten. Regelmäßige Rückenübungen und das Vermeiden von Übergewicht sind ebenfalls wichtige Maßnahmen zur Vorbeugung von Bandscheibenproblemen. **
-
Welche Schmerzen nach Bandscheiben OP?
Nach einer Bandscheiben-OP können verschiedene Arten von Schmerzen auftreten, abhängig von der Art des Eingriffs und individuellen Faktoren. Zu den häufigsten Schmerzen nach der Operation gehören Wundschmerzen an der Operationsstelle, die durch die Heilung des Gewebes verursacht werden. Auch können Schmerzen durch die Manipulation der Nerven während des Eingriffs auftreten, was zu vorübergehenden Beschwerden führen kann. Zudem können postoperative Schmerzen durch Muskelverspannungen oder eine falsche Körperhaltung entstehen. Es ist wichtig, diese Schmerzen mit dem behandelnden Arzt zu besprechen, um geeignete Maßnahmen zur Schmerzlinderung zu ergreifen. **
-
Wie kann man die Effektivität einer Web-Beratung verbessern? Welche Schritte sind notwendig, um eine erfolgreiche Web-Beratung aufzubauen?
1. Durch die Verwendung von klaren Kommunikationskanälen und einer benutzerfreundlichen Plattform kann die Effektivität einer Web-Beratung verbessert werden. 2. Es ist wichtig, relevante und aktuelle Informationen bereitzustellen und auf die individuellen Bedürfnisse der Kunden einzugehen. 3. Regelmäßige Schulungen für Berater und die Implementierung von Feedbackmechanismen können dazu beitragen, eine erfolgreiche Web-Beratung aufzubauen. **
Ähnliche Suchbegriffe für Web-Feeds
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.36785,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine erfolgreiche Web-Beratung für Unternehmen gestalten? Was sind die aktuellen Trends und Best Practices in der Web-Beratung?
Eine erfolgreiche Web-Beratung für Unternehmen kann durch eine benutzerfreundliche Website, klare Kommunikation und maßgeschneiderte Lösungen erreicht werden. Aktuelle Trends in der Web-Beratung sind personalisierte Inhalte, Chatbots für den Kundenservice und datengetriebene Entscheidungen. Best Practices umfassen regelmäßige Aktualisierungen der Website, klare Call-to-Actions und die Integration von Social-Media-Plattformen. **
-
Wie können Unternehmen von einer professionellen Web-Beratung profitieren? Welche Vorteile bietet eine maßgeschneiderte Web-Beratung für Start-ups und etablierte Unternehmen?
Eine professionelle Web-Beratung kann Unternehmen dabei helfen, ihre Online-Präsenz zu optimieren, ihre Zielgruppe besser zu erreichen und ihre Umsätze zu steigern. Durch eine maßgeschneiderte Beratung können Start-ups ihre Online-Strategie von Anfang an richtig aufbauen und etablierte Unternehmen ihre bestehende Präsenz weiterentwickeln, um wettbewerbsfähig zu bleiben. Zudem können Unternehmen von neuen Trends und Technologien profitieren, um sich von der Konkurrenz abzuheben und langfristig erfolgreich zu sein. **
-
Hat man nach einer Bandscheiben OP Schmerzen?
Hat man nach einer Bandscheiben OP Schmerzen? Dies hängt von verschiedenen Faktoren ab, wie zum Beispiel dem individuellen Schmerzempfinden, dem Heilungsprozess und der Art der Operation. In den ersten Tagen nach der Operation können Schmerzen auftreten, die jedoch in der Regel mit Schmerzmitteln gut kontrolliert werden können. Es ist wichtig, sich an die Anweisungen des Arztes zu halten und die Rehabilitation ernst zu nehmen, um Schmerzen zu minimieren und eine erfolgreiche Genesung zu gewährleisten. Es ist auch möglich, dass einige Patienten auch nach der Operation weiterhin Schmerzen haben können, die jedoch im Laufe der Zeit abklingen sollten. **
-
Wie lange dauern Schmerzen nach Bandscheiben OP HWS?
Die Dauer der Schmerzen nach einer Bandscheiben-OP in der Halswirbelsäule (HWS) kann von Person zu Person variieren. In der Regel können Schmerzen nach der Operation für einige Wochen bis Monate anhalten, da der Körper Zeit braucht, um zu heilen. Es ist wichtig, die Anweisungen des Arztes zu befolgen und die empfohlene Rehabilitationstherapie durchzuführen, um die Genesung zu unterstützen. Bei anhaltenden oder zunehmenden Schmerzen sollte unbedingt ein Arzt konsultiert werden, um mögliche Komplikationen auszuschließen. Letztendlich kann die Dauer der Schmerzen nach einer Bandscheiben-OP in der HWS von verschiedenen Faktoren abhängen, einschließlich des individuellen Heilungsprozesses und der Art der Operation. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.